Kể từ ngày 11-11-2026, hành vi tấn công, chiếm đoạt, phá hoại cơ sở dữ liệu, hệ thống thông tin phục vụ quản lý, xử lý, quản trị, bảo vệ dữ liệu có thể bị xử phạt đến 80 triệu đồng. Quy định mới này được quy định tại Nghị định số 363/2026/NĐ-CP, ngày 19-9-2026 của Chính phủ quy định về xử phạt vi phạm hành chính trong lĩnh vực dữ liệu (gọi tắt là Nghị định số 363).
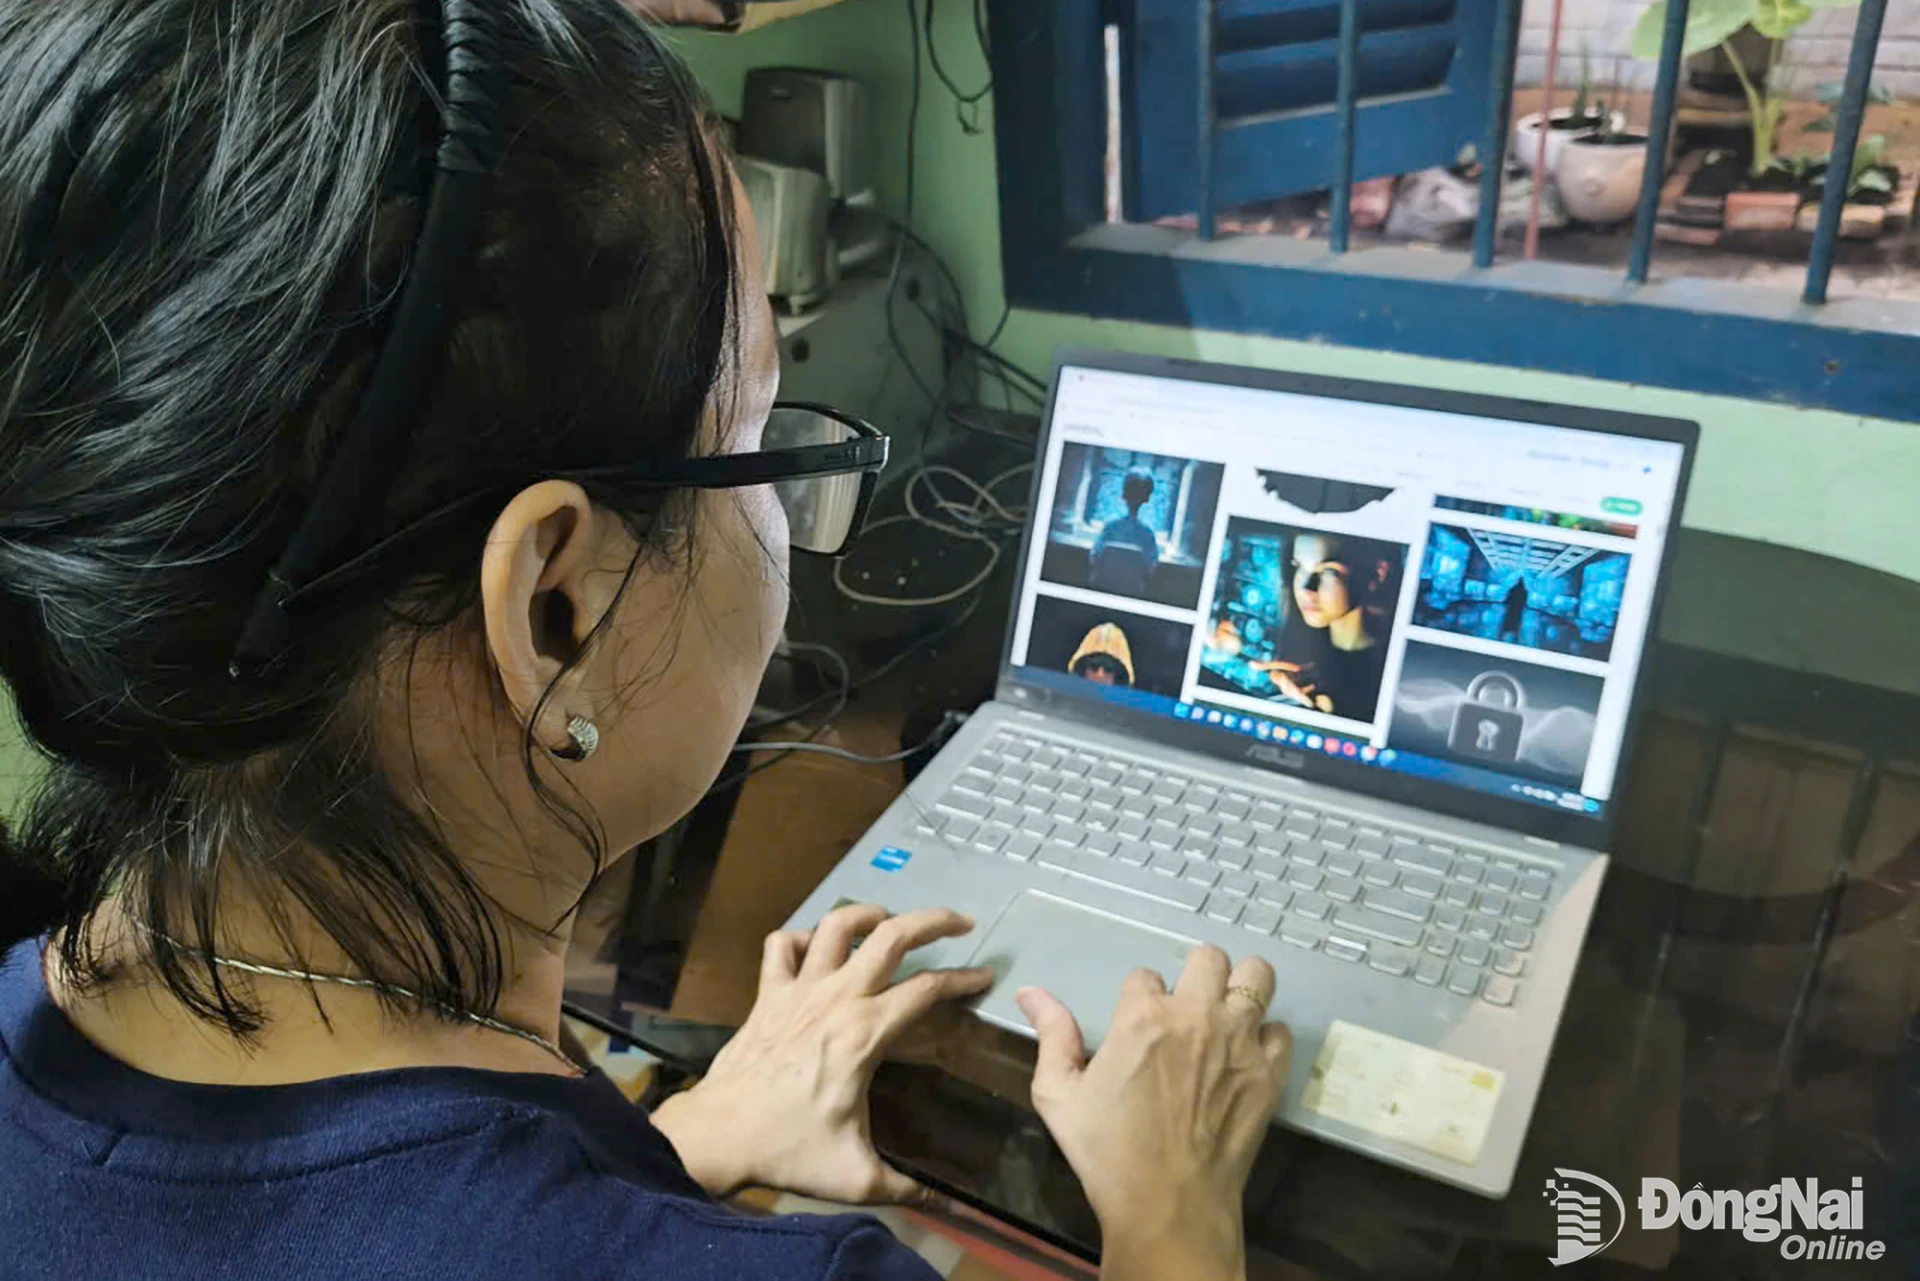 |
| Bà Vũ Thị Ngọc (ở phường Trấn Biên) tìm hiểu các quy định về xử phạt vi phạm hành chính trong lĩnh vực dữ liệu. |
Những hành vi bị cấm
Nghị định số 363 có 4 chương, 36 điều, quy định cụ thể các hành vi vi phạm, hình thức và mức xử phạt, biện pháp khắc phục hậu quả cũng như thẩm quyền xử phạt.
Một số hành vi bị nghiêm cấm trong hoạt động dữ liệu được quy định tại Điều 10 Luật Dữ liệu năm 2024 bao gồm: Lợi dụng hoạt động dữ liệu để xâm phạm lợi ích quốc gia, lợi ích công cộng; cản trở, tấn công hoặc phá hoại dữ liệu; giả mạo, làm sai lệch hoặc phá hoại dữ liệu trong cơ sở dữ liệu của cơ quan Đảng, Nhà nước, MTTQ Việt Nam và các tổ chức chính trị - xã hội; cố ý cung cấp dữ liệu sai lệch hoặc không cung cấp dữ liệu theo quy định của pháp luật...
Để xử lý các hành vi này, Điều 7 Nghị định số 363 quy định phạt tiền từ 40-60 triệu đồng đối với các hành vi: giả mạo, cố ý làm sai lệch, làm mất, làm hư hỏng dữ liệu trong cơ sở dữ liệu của cơ quan Đảng, Nhà nước, Ủy ban MTTQ Việt Nam nhưng chưa đến mức truy cứu trách nhiệm hình sự; cố ý cung cấp dữ liệu sai lệch hoặc không cung cấp dữ liệu theo yêu cầu hợp pháp của cơ quan, người có thẩm quyền.
Với hành vi cản trở hoặc ngăn chặn trái pháp luật quá trình xử lý dữ liệu, quản trị dữ liệu của cơ quan, tổ chức, người có thẩm quyền theo quy định của pháp luật; tấn công, chiếm đoạt, phá hoại cơ sở dữ liệu, hệ thống thông tin phục vụ quản lý, xử lý, quản trị, bảo vệ dữ liệu nhưng chưa đến mức truy cứu trách nhiệm hình sự thì bị phạt tiền từ 60-80 triệu đồng.
Nghị định số 363 không chỉ xử phạt các hành vi bị nghiêm cấm tại Điều 10 Luật Dữ liệu năm 2024 mà còn quy định xử phạt rất nhiều hành vi khác, như: Phạt tiền đến 60 triệu đồng đối với hành vi cố ý thu thập, tạo lập dữ liệu không đúng với dữ liệu gốc; cố ý thu thập, tạo lập dữ liệu giả mạo. Phạt tiền đến 100 triệu đồng đối với hành vi sử dụng kết nối dữ liệu, giao diện lập trình ứng dụng (API) dữ liệu, nền tảng chia sẻ dữ liệu để thu thập, sao chép, trích xuất dữ liệu trái phép…
Chủ sở hữu dữ liệu, chủ quản dữ liệu cốt lõi, dữ liệu quan trọng phải xác định người chịu trách nhiệm về bảo vệ dữ liệu và bộ phận bảo vệ an toàn dữ liệu. Người chịu trách nhiệm về bảo vệ dữ liệu có chức năng, nhiệm vụ quản lý, bảo vệ dữ liệu cốt lõi, dữ liệu quan trọng.
Ông PHÙNG NGỌC THÁI, nhân viên công nghệ thông tin (ở phường Hố Nai)
Cẩn trọng với dữ liệu quan trọng và cốt lõi
Dữ liệu quan trọng là dữ liệu có thể tác động đến quốc phòng, an ninh, đối ngoại, kinh tế vĩ mô, ổn định xã hội, sức khỏe và an toàn cộng đồng. Dữ liệu cốt lõi là dữ liệu quan trọng trực tiếp tác động đến quốc phòng, an ninh, đối ngoại, kinh tế vĩ mô, ổn định xã hội, sức khỏe và an toàn cộng đồng. Do dữ liệu quan trọng và dữ liệu cốt lõi chưa được cơ quan có thẩm quyền công khai nên việc khai thác, chia sẻ phải theo những trình tự và quy định riêng như: phải được mã hóa, đúng quy định, chức năng, thẩm quyền.
Từ những thông tin nêu trên, bà Vũ Thị Ngọc (ở phường Trấn Biên) đặt câu hỏi: “Khi một người được giao quyền quản lý dữ liệu quan trọng, cốt lõi nhưng không thực hiện đúng thì sẽ chịu hình thức chế tài như thế nào?”
Luật sư Nguyễn Thanh Tấn, Đoàn Luật sư thành phố cho biết: Theo Nghị định số 363, hành vi tự ý di chuyển, sao chép, chuyển giao hoặc lưu trữ dữ liệu cốt lõi, dữ liệu quan trọng sang hệ thống khác mà không được sự đồng ý của chủ sở hữu dữ liệu hoặc cơ quan có thẩm quyền có thể bị phạt tiền từ 30-70 triệu đồng. Hành vi truy cập, truy xuất trái phép dữ liệu cốt lõi, dữ liệu quan trọng có thể bị phạt tiền từ 40-60 triệu đồng. Ngoài ra, phạt tiền từ 80-100 triệu đồng đối với hành vi chia sẻ, cung cấp dữ liệu cốt lõi, dữ liệu quan trọng hoặc dữ liệu quốc gia khi chưa được phép hoặc ngoài mục đích được cấp quyền…
Theo luật sư Nguyễn Thanh Tấn, khi xử lý, sử dụng dữ liệu cốt lõi, dữ liệu quan trọng, chủ quản dữ liệu cần xây dựng, triển khai quy chế truy cập, truy xuất dữ liệu bảo đảm tuân thủ các nguyên tắc đặc quyền tối thiểu trong quá trình xử lý, sử dụng dữ liệu. Đồng thời, chủ quản dữ liệu phải xây dựng hệ thống kiểm soát truy cập dữ liệu, trong đó thiết lập nền tảng quản lý truy cập, nhận dạng thống nhất và chú trọng áp dụng các biện pháp kỹ thuật để bảo vệ dữ liệu, kiểm soát việc truy cập, truy xuất dữ liệu trong quá trình xử lý, sử dụng dữ liệu.
Đoàn Phú

Thông tin bạn đọc
Đóng Lưu thông tin